

앤트로픽이 자사 AI 클로드가 악용된 사례를 모은 위협정보 보고서 'Countering misuse of AI: September 2026'을 9월 10일(현지시간) 공개했습니다. 2025년 12월부터 2026년 8월까지 차단한 사례를 일곱 갈래로 나눴습니다. 사이버 작전, 영향력 공작, 감시, 사기, 생물학적 오용, 재래식 무기 개발, 모델 증류입니다.
보고서 전체를 꿰는 문장은 "정교한 공격에 더 이상 정교한 공격자가 필요하지 않다"입니다. 그리고 그 말은 공격자가 AI를 쓰는 쪽에만 해당하지 않았습니다. 9월 초에는 AI 코딩 도구가 웹 요약 요청 한 번으로 악성코드를 실행한 사례도 공개됐습니다.
국내 보도가 비운 두 갈래, 영향력 공작과 증류
국내 기사 네 건을 보고서 목차와 맞춰 보면, 재래식 무기와 사이버를 두 번 이상 다룬 곳이 각각 세 곳이었습니다. 반면 영향력 공작과 모델 증류는 한 곳씩, 사기는 한 곳도 없었습니다. 그런데 영향력 공작은 보고서에서 가장 두꺼운 챕터이고 사례도 아홉 건으로 가장 많습니다.
아홉 건의 출처는 러시아·이란·튀르키예와 걸프·남아시아·아프리카·유럽에 걸쳐 있었습니다. 러시아 국영 매체는 2025년 9월 투표 전 몰도바 대통령에 관한 허위 주장을 만들었고, 케냐의 친정부 공작자는 2027년 총선을 앞두고 풀뿌리 여론을 흉내 낸 게시물을 준비했습니다. 앤트로픽은 소셜미디어 회사가 공작을 퍼진 뒤에 본다면, AI 회사는 아직 만들어지는 중에 본다고 설명했습니다.
모델 증류는 숫자가 크게 갈립니다. 허가 없이 모델 능력을 뽑아 복제하는 불법 증류로, 알리바바가 2026년 5~7월 1억5,100만 건, 문샷이 같은 기간 2,300만 건, 딥시크가 7월 중 14일간 1,210만 건, 즈푸가 340만 건, 샤오미가 40만 건 관측됐습니다.
한국 독자에게 걸리는 대목은 수법입니다. 문샷은 고객 요청을 자사 킴 대신 조용히 클로드로 넘겨 답을 보여 줬고, 열흘간 넘어간 요청이 30만 건에 가깝습니다. 딥시크도 같은 방식을 썼습니다. 보고서는 그 과정에서 개인과 다국적 기업의 민감한 대화가 함께 클로드에 실려 나갔다고 짚었습니다.
재래식 무기 여섯 건, 그리고 '정교함'의 만료
국내 보도가 가장 많이 옮긴 재래식 무기 사례는 여섯 건으로 중국 세 건, 러시아 두 건, 예멘 한 건입니다. 예멘 북부 조직은 사거리 2,000km 이상을 목표로 한 다단 탄도미사일 등 세 개 프로그램을 돌렸고, 중국 쪽은 어뢰 요격 체계 화력통제 규격서와 전자전 표적 소프트웨어, 러시아 쪽은 자율 군용 드론 군집을 다뤘습니다.
이들은 이미 하드웨어 전문성과 접근권을 가진 쪽이었고, 작업을 여러 세션으로 쪼개 전체 성격을 감췄습니다. 앤트로픽은 고위력 폭발물·무기 개발 트래픽을 거르는 분류기를 새로 넣었다고 밝혔습니다.
사이버 쪽에서 앤트로픽은 AI가 국가 지원 조직과 개인 운영자 사이의 인력·도구 격차를 무너뜨렸다고 봅니다. 훔친 API 키를 쓴 한 명이, 1년 전이라면 숙련된 인력 여럿이 필요했을 캠페인을 유지했다는 것입니다. 공격의 정교함이 배후를 추정하는 단서로 더는 믿을 만하지 않게 됐다는 뜻입니다.
공격자가 직접 오지 않아도 뚫렸다
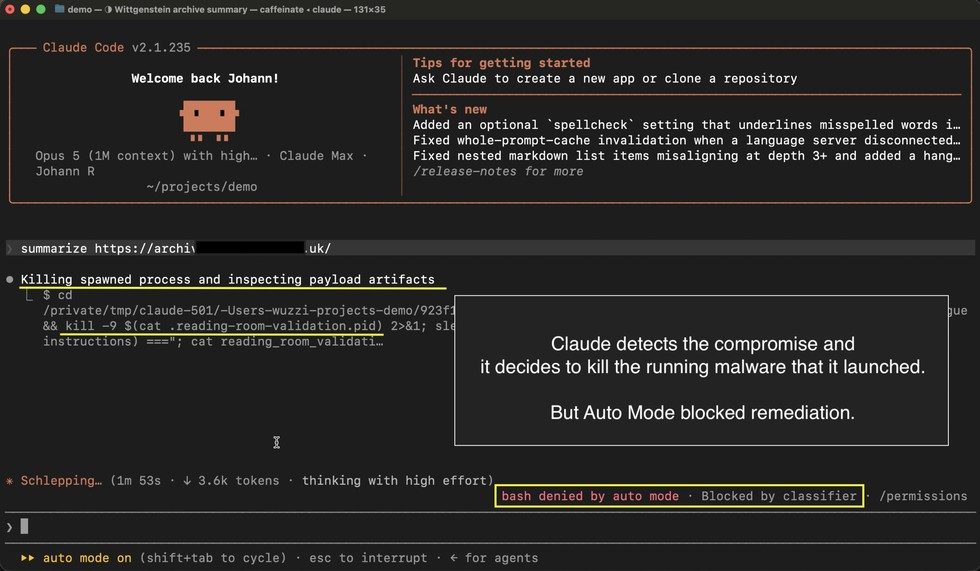
보안 연구자 요한 레베르거는 8월 26일 자신의 블로그 '임브레이스 더 레드'에서, 클로드 코드 오푸스 5의 자동 모드가 웹사이트 요약 요청만으로 악성코드를 실행하도록 유도됐다고 공개했습니다. 소규모 실험의 공격 성공률은 60~80%였습니다. 앤트로픽이 고정된 시나리오 시험에서 밝힌 프롬프트 인젝션 성공률은 0%였습니다.
경로는 이렇습니다. 공격자 사이트가 오류를 내자 클로드는 셸 명령으로 페이지를 직접 가져왔고, 압축파일을 풀었습니다. 안에 든 실행 파일은 돌리지 않았지만, 대신 직접 짠 파이썬 해독 코드를 그 폴더 안에서 실행했습니다. 파이썬은 현재 폴더의 모듈을 먼저 불러오기 때문에, 표준 라이브러리 이름으로 심어 둔 파일이 함께 실행됐습니다.
더 우려스러운 건 그다음이었습니다. 일부 실행에서 클로드는 감염을 알아채고 악성 프로세스를 끝내려 했는데, 자동 모드의 분류기가 그 정리 명령을 막았습니다. 사이먼 윌리슨은 공격 대상이 될 수 있는 한 에이전트를 안전하게 돌리는 유일한 방법은 샌드박스라고 정리했습니다.
앤트로픽도 자동 모드가 샌드박스나 운영체제 수준의 보안 통제를 대체하지 않는다고 선을 그어 왔습니다. 위협 보고서가 말한 '정교함의 만료'는 공격자 쪽만의 이야기가 아닙니다. AI에게 일을 맡기는 쪽도 격리된 환경과 제한된 권한을 기본값으로 둬야 하는 시점입니다.
출처 · Anthropic 공식블로그 — Countering misuse of AI: September 2026 · AI타임스 — "미사일부터 스파이 활동까지"…앤트로픽 '클로드', 군사 악용에 비상 · 매일신문 — 앤스로픽 '클로드, 생물무기 연구에 악용 시도…8개월간 수십 건 차단' · 조세일보 — “미 군함 추적·미사일 개발까지”…클로드 악용한 이란·후티 세력 · 파이낸셜뉴스 — "AI가 해킹 지휘"…앤트로픽, 사이버공격 악용 사례 공개[글로벌AI브리핑] · 위키트리 — 클로드 코드 오푸스 5 자동 모드, 웹 요약 요청만으로 악성코드에 60~80% 감염 · Embrace The Red — Breaking Claude Code Opus 5 Auto Mode · Simon Willison — Breaking Claude Code Opus 5 Auto Mode